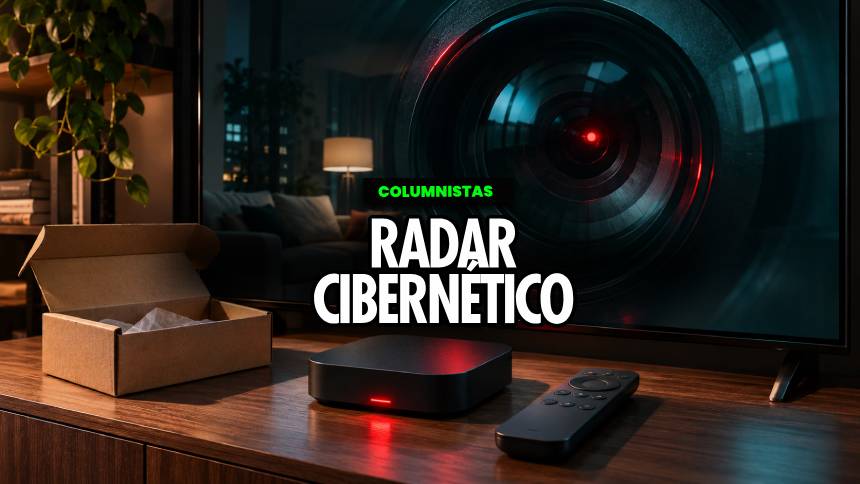
Aparatos para ver televisión llegaron a los hogares con una función oculta: permitir que otros hicieran negocio con ellos.
Esta semana, la relación de Jensen Huang, cofundador de Nvidia, con la empresaria Alice Huang sacudió al gigante tecnológico. Según The New York Times, la inteligencia estadounidense la identificó como espía del Ministerio de Seguridad del Estado de China. Pekín rechazó la acusación.
Pero un intruso puede entrar en una casa de una forma mucho más corriente: dentro del aparato que conectamos al televisor.
En un caso distinto, el 2 de noviembre, Google anunció una operación contra XCPE, una red de más de 1,3 millones de decodificadores Android. Atribuyó al fabricante Videostrong, de Shenzhen, China, la instalación del programa malicioso de fábrica y la venta de acceso a terceros. El objetivo documentado era ganar dinero.
Los operadores podían capturar pantallas, extraer datos y hacer circular tráfico ajeno por conexiones domésticas. La película podía seguir reproduciéndose mientras alguien utilizaba el equipo a distancia. El comprador pagaba el aparato y el internet; otro cobraba por aprovecharlos.
El detalle que más incomoda es que el usuario podía haber sido cuidadoso. No necesitaba abrir un enlace sospechoso ni descargar una aplicación: el problema venía dentro de la caja.
Este 12 de noviembre, MyCERT, el equipo de respuesta a incidentes de Malasia, advirtió que restaurar estos dispositivos a valores de fábrica no elimina la infección. El programa permanece en su software interno.
En Venezuela, la UCAB situó a Magis TV entre las plataformas más utilizadas en su encuesta de consumo cultural de 2025. Ese auge hace pertinente revisar la seguridad de los equipos con los que nos entretenemos. Los informes citados no vinculan esa aplicación con XCPE.
Con los asistentes de IA, también ponemos cámaras y micrófonos en nuestros espacios más privados. Algunos pueden reconocer a un usuario o interpretar lo que tienen enfrente. Antes de acomodarlos en la sala, conviene saber qué procesan dentro del equipo, qué mandan a la nube y cómo detener esa captura.
¿Habrá que exigirles un botón de privacidad que corte de verdad los sensores? El Echo Show 11, que utiliza Alexa, ofrece un ejemplo concreto: según Amazon, su botón desconecta la alimentación de micrófonos y cámara, y un indicador rojo señala que están apagados.
Ese botón permite detener la captura de sonido e imágenes. El aparato puede seguir conectado a internet, por lo que apagar los sensores protege una parte concreta de nuestra privacidad.
¿Cómo protegerse? Contraste la marca y el modelo exactos de su TV Box con las alertas de seguridad y, si tiene dudas, solicite una revisión técnica. Si se confirma una infección por XCPE, desconéctelo y sustitúyalo. Desde otro equipo, cambie las contraseñas utilizadas allí y cierre las sesiones de esas cuentas. Mantenga los aparatos de entretenimiento en una red de invitados aislada de sus computadoras.
En los asistentes con IA, revise quién tiene acceso remoto a la cámara y use el botón de privacidad cuando no necesite esos sensores.
Podemos tener el control remoto en la mano y haber perdido el control del aparato. Antes de darle acceso a la intimidad de la casa, conviene saber cómo quitárselo.
Los invito este viernes 13 de noviembre a la presentación y bautizo de mi nuevo libro, La próxima crisis no avisará. Cómo los líderes toman decisiones cuando todo está en riesgo, publicado por Ediciones Kitzalet. Nos encontraremos en la FILVEN, de 4:00 a 4:45 p. m., en la Sala Esmeralda Torres de la Galería de Arte Nacional, en Caracas. Los espero.
Rafael Núñez Aponte
CEO @MasQueSeguridad
Columnista Radar Cibernético